
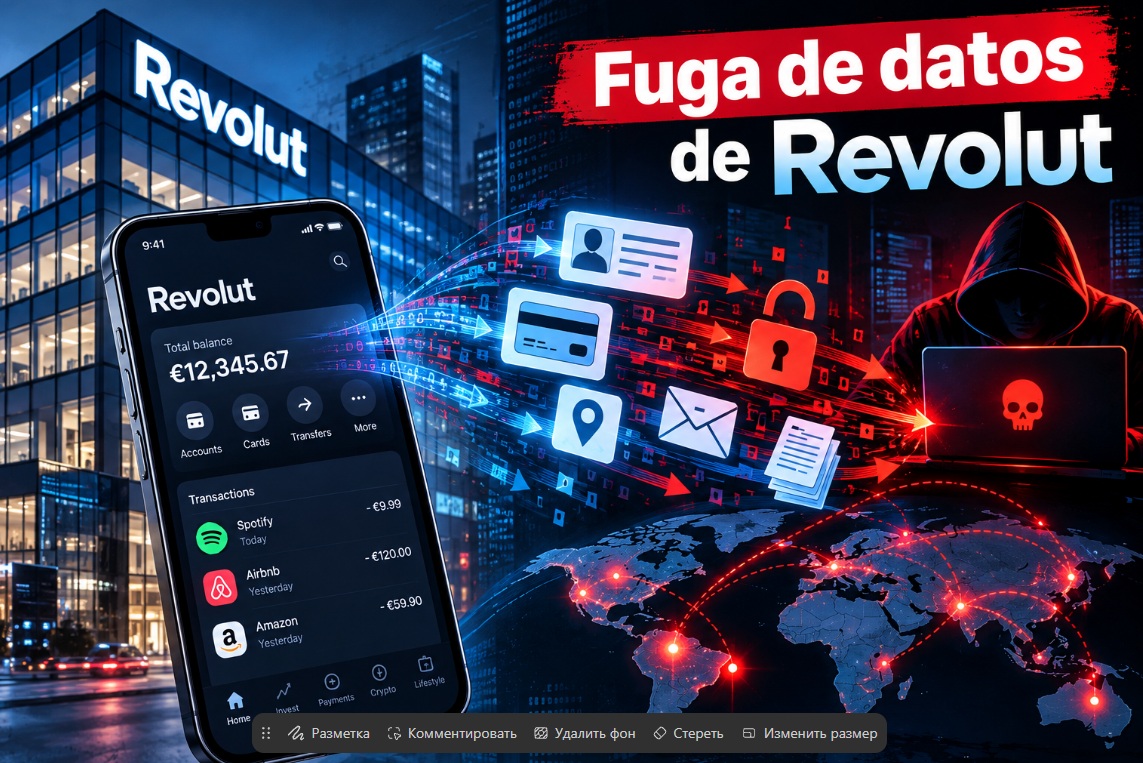
La fuite de données chez Revolut s’est transformée en un grave incident cybernétique aux conséquences potentiellement dangereuses pour des centaines de clients à travers le monde. La société britannique de technologie financière, qui compte plus de 80 millions d’utilisateurs dans le monde, a confirmé que des tiers avaient obtenu des renseignements confidentiels après que des cybercriminels eurent utilisé une adresse courriel d’un véritable domaine gouvernemental pour envoyer de fausses demandes de données.
Des tiers ont ainsi eu accès à des adresses, des noms, des dates de naissance, des adresses courriel et des numéros de téléphone. L'examen et l'analyse des communications envoyées aux clients touchés indiquent une divulgation possible de copies de passeports et de permis de conduire, de selfies de vérification, de relevés bancaires, d'IBAN, d'enregistrements de retraits et d'historiques de transactions, y compris les opérations en bitcoins.
Bien que l’entreprise ait signalé l’incident à la FCA, au Bureau du commissaire à l’information, aux forces de l’ordre et aux autorités de protection des données, pour un service financier de ce niveau, il ne s’agit pas simplement d’une « fuite de renseignements personnels ». La combinaison de documents, d’adresses, de numéros de téléphone et d’historiques de transactions crée un « point de départ » pour des activités ultérieures de hameçonnage, de vol de cryptomonnaie, d’usurpation d’identité et d’attaques financières ciblées, y compris contre des portefeuilles de cryptomonnaie.
Selon Revolut, les malfaiteurs ont mis en œuvre un stratagème dans lequel, par le biais de l’ingénierie sociale, ils ont amené les employés à considérer des demandes frauduleuses comme des exigences légitimes d’un organisme gouvernemental. Bien que l’entreprise ne fasse pas état d’une intrusion dans sa base de données ni d’une compromission des fonds de ses clients, et qu’elle qualifie le nombre de victimes de « limité/très limité », selon les médias, 680 clients auraient reçu ces messages malveillants.
Revolut qualifie cet incident d’« arnaque par usurpation d’identité externe » et souligne n’avoir reçu aucun contact direct ni aucune demande de rançon de la part des personnes qui seraient à l’origine de l’attaque, mais certains médias rapportent qu’un groupe de cybercriminels aurait exigé 6 000 XMR – soit environ 3 millions de dollars (au moment où la demande a été formulée) – et menacé de transmettre des données confidentielles à des groupes criminels en cas de non-paiement.
On connaît également un cas où l’une des victimes a affirmé qu’une personne prétendant détenir ses données avait exigé 50 000 $ pour les effacer.
Malgré la piste liée aux cryptomonnaies, la principale menace de cet incident ne réside pas dans le vol de bitcoins sur les comptes, mais dans le fait que, si les criminels ont mis la main sur des documents, des coordonnées bancaires et l’historique des transactions, ils peuvent utiliser ces données pour mener des attaques personnalisées qui sembleront particulièrement convaincantes.
Pour le monde financier mondial, l’incident lié à la fuite d’informations sensibles chez Revolut a servi d’avertissement : il n’est pas nécessaire de pirater techniquement les technologies financières modernes, il suffit de faire croire au système qu’il s’agit d’un fraudeur. Ainsi, le maillon faible pourrait bien ne pas être le serveur ou l’algorithme, mais l’humain. Dans le cas de Revolut, c’est précisément la confiance accordée à une demande pseudo-gouvernementale qui a constitué le point d’attaque, et pour les clients, les conséquences pourraient perdurer bien plus longtemps.